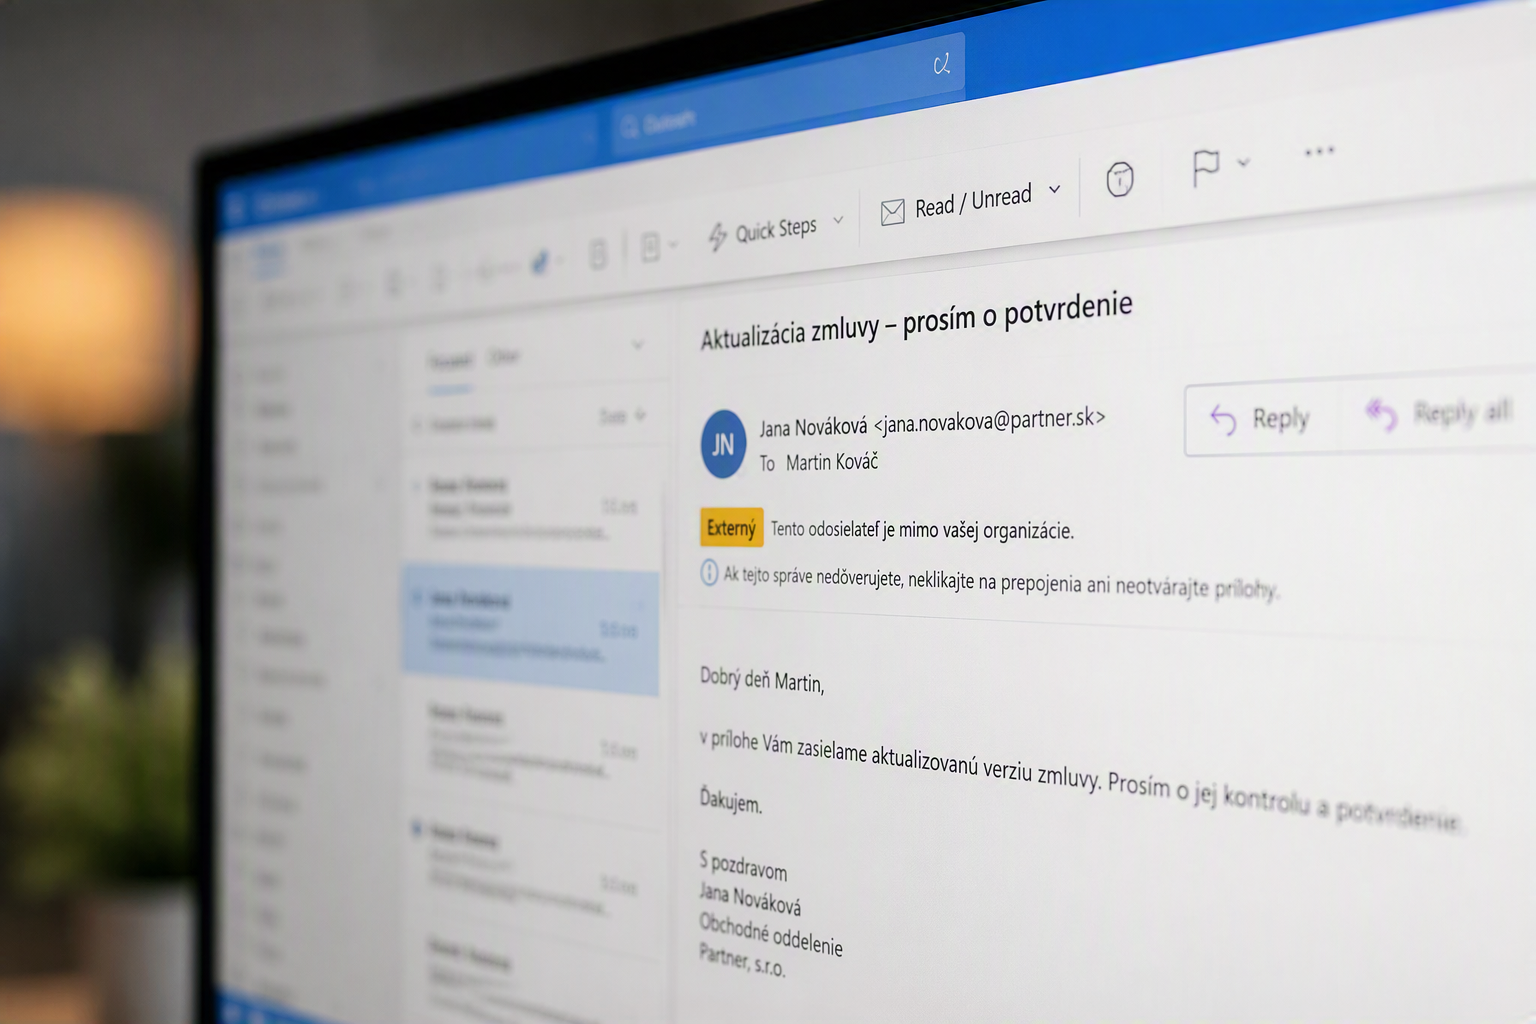
Útočník si vytvoril externú emailovú schránku a vystupoval pod menom konateľa spoločnosti. Následne kontaktoval konkrétneho zamestnanca s požiadavkou na dôvernú úlohu a postupne sa snažil získať jeho dôveru. Cieľom podobných útokov býva najčastejšie vylákanie finančných prostriedkov, nákup darčekových kariet alebo vykonanie inej neštandardnej operácie.
Čo sme preverovali
Po nahlásení incidentu sme vykonali viacero kontrol:
- preverili sme emailovú komunikáciu vrátane kompletných hlavičiek správ,
- skontrolovali sme prihlasovania do Microsoft 365 účtov dotknutých používateľov,
- preverili sme nastavenie viacfaktorového overovania (MFA),
- analyzovali sme neúspešné pokusy o prihlásenie zo zahraničia,
- overili sme, či podobné správy neboli doručené aj ďalším používateľom spoločnosti.
Čo sme zistili
Vyšetrovanie ukázalo, že:
- email nebol odoslaný z firemného prostredia,
- nedošlo ku kompromitácii používateľských účtov,
- nebol zaznamenaný neoprávnený prístup do Microsoft 365 prostredia,
- útočník sa iba vydával za člena vedenia spoločnosti.
Zároveň sme zaznamenali viacero neúspešných pokusov o prihlásenie zo zahraničia. Takéto automatizované útoky sú dnes na internete veľmi bežné. Všetky pokusy boli neúspešné a ochranné mechanizmy Microsoft 365 ich zablokovali.
Aké opatrenia sme vykonali
Po vyhodnotení incidentu sme:
- nahlásili správu spoločnosti Microsoft na ďalšiu analýzu,
- zablokovali doménu, z ktorej bol útok vedený,
- informovali zákazníka o zisteniach a odporúčaných postupoch,
- odporučili overovanie podobných požiadaviek telefonicky alebo osobne.
Ako sa lepšie chrániť
Základné bezpečnostné mechanizmy Microsoft 365 dokážu zachytiť veľké množstvo útokov. V prípade cielených phishingových a CEO Fraud kampaní však často odporúčame nasadenie pokročilejších bezpečnostných funkcií.
Tie dokážu napríklad:
- obmedziť prihlasovanie len z vybraných krajín,
- lepšie identifikovať podvodné emaily vydávajúce sa za vedenie spoločnosti,
- automaticky vyhodnocovať rizikové prihlásenia,
- poskytovať detailnejší prehľad o bezpečnostných incidentoch a podozrivých aktivitách.

V eSOLUTIONS zákazníkom nielen dodávame potrebné licencie, ale zabezpečujeme aj ich správnu konfiguráciu, nastavenie bezpečnostných pravidiel a priebežný dohľad nad prostredím Microsoft 365.
Aj tento prípad ukazuje, že úspešná obrana nie je len o technológiách, ale aj o informovanosti používateľov a správne nastavených bezpečnostných opatreniach.
Podobným incidentom sa dá vo veľkej miere predísť správnym nastavením bezpečnostných opatrení.
Viac o riešeniach, ktoré zákazníkom v tejto oblasti poskytujeme, nájdete tu :