
Nedávno sa na nás obrátil jeden z našich zákazníkov s požiadavkou, ktorú čoraz častejšie vídame aj pri bezpečnostných auditoch a požiadavkách bánk. Cieľ bol jednoduchý: zabezpečiť, aby používatelia na prvý pohľad videli, že prijatý e-mail pochádza z externého zdroja.
Prečo je to dôležité?
Väčšina phishingových útokov sa dnes nespolieha na technické zraniteľnosti, ale na ľudský faktor.
Útočník sa často vydáva za obchodného partnera, dodávateľa alebo dokonca vedenie spoločnosti a snaží sa používateľa presvedčiť k otvoreniu prílohy, kliknutiu na odkaz alebo odoslaniu citlivých informácií.
Ak používateľ okamžite vidí, že správa prišla mimo organizácie, je výrazne opatrnejší.
Práve preto banky, audítori a bezpečnostné štandardy často odporúčajú alebo priamo vyžadujú zavedenie upozornení na externé e-maily.
Možnosť č. 1: Natívne označenie externého odosielateľa
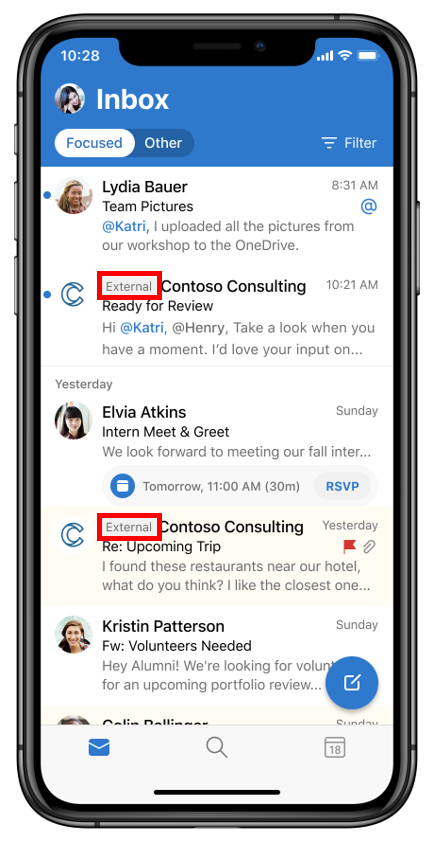
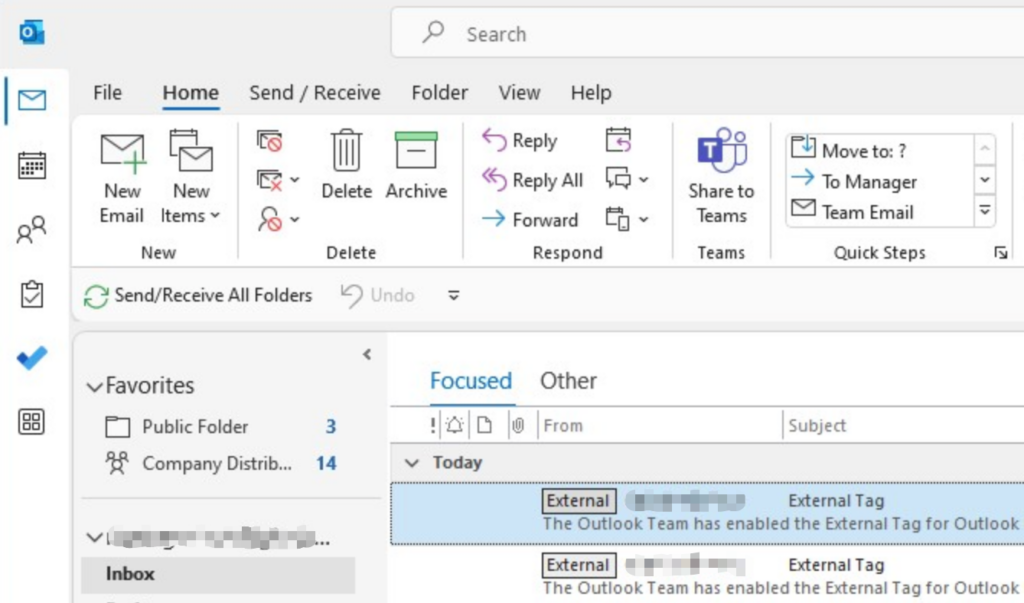
Microsoft 365 obsahuje vstavanú funkcionalitu nazývanú External Sender Identification.
Po jej aktivácii Outlook automaticky zobrazí informáciu, že odosielateľ sa nachádza mimo organizácie.
Funkcia je konfigurovateľná cez Exchange Online pomocou cmdletu „Set-ExternalInOutlook„
Výhody :
- natívna podpora priamo od Microsoftu
- nezasahuje do predmetu ani obsahu správy
- funguje v Outlook, Outlook Web App aj mobilných aplikáciách
- jednoduchá správa a minimálna údržba.
Nevýhody:
- upozornenie je relatívne nenápadné
- niektorým organizáciám alebo audítorom nemusí postačovať ako jediné opatrenie
Možnosť č. 2: Bezpečnostný banner pomocou Mail Flow Rules
Druhou možnosťou je vytvorenie transportného pravidla (Mail Flow Rule) v Exchange Online, ktoré pridá do správy výrazný upozorňovací banner. Používateľ následne vidí napríklad žlté alebo červené upozornenie priamo na začiatku e-mailu.
Výhody:
- veľmi vysoká viditeľnosť
- používateľ si upozornenie prakticky nemôže nevšimnúť
- možnosť vlastného textu a firemného brandingu
Nevýhody:
- Exchange mení obsah prijatej správy
- môže dochádzať k problémom s niektorými digitálne podpísanými správami
- pri nesprávnej konfigurácii môže byť upozornenie pre používateľov rušivé
- vyžaduje dôslednejšiu správu a testovanie
Ktoré riešenie zvoliť?
Vo väčšine prípadov odporúčame začať natívnou funkcionalitou Microsoft 365, ktorá je elegantná, jednoduchá a podporovaná priamo výrobcom. Ak však zákazník podlieha prísnym regulačným požiadavkám alebo požiadavkám audítora, môže byť vhodné doplniť aj výrazný banner v tele správy.
Najdôležitejšie je, aby používatelia vedeli rýchlo rozpoznať, že komunikujú s externým odosielateľom. Práve takéto drobné bezpečnostné opatrenia často rozhodujú o tom, či sa phishingový útok podarí zastaviť ešte predtým, ako spôsobí škodu.
Záver
Označovanie externých e-mailov predstavuje jednoduché a cenovo efektívne opatrenie, ktoré významne znižuje riziko úspešných phishingových útokov. V prostredí Microsoft 365 existuje viacero možností implementácie a správna voľba závisí najmä od požiadaviek organizácie, regulačných nárokov a požadovanej úrovne viditeľnosti upozornenia.
Chcete vedieť, či je vaše Microsoft 365 dostatočne chránené ?
Kontaktujte nás a preveríme nastavenie vášho Microsoft 365 vrátane ochrany e-mailov,
MFA, podmieneného prístupu a ďalších bezpečnostných opatrení.
